Опубліковано: · Оновлено: · автор: kodewright
Як створити надійний пароль: інструкція 2026 року
Як створити надійний пароль: чому довжина важить більше за спецсимволи, що тепер вимагає NIST, реальний час злому на RTX 4090 і коли краща парольна фраза.
Щоб створити надійний пароль, доручіть криптографічно стійкому генератору вибрати щонайменше 16 випадкових символів, використовуйте цей пароль лише для одного облікового запису і зберігайте його в менеджері паролів. Спецсимволи трохи допомагають, але основну роботу роблять довжина і справжня випадковість. Для тих кількох паролів, які доводиться вводити з пам'яті, як-от майстер-пароль менеджера чи пароль від ноутбука, використовуйте парольну фразу з випадково вибраних слів.
Що робить пароль надійним: випадковість і довжина
Пароль надійний тоді, коли атакувальнику треба перепробувати величезну кількість варіантів, перш ніж він його вгадає. Для випадково згенерованого пароля ця кількість дорівнює розміру набору символів у степені довжини, і її зазвичай записують як ентропію в бітах:
H = L × log₂(R)

H = entropy in bits
L = length in characters
R = size of the character pool (26 lowercase, 62 letters + digits, 95 printable ASCII)
Тут H — ентропія в бітах, L — довжина пароля в символах, R — розмір набору символів: 26 для малих латинських літер, 62 для літер і цифр, 95 для всіх друкованих символів ASCII.
| Набір символів | R | Бітів на символ | 12 символів | 16 символів | 20 символів |
|---|---|---|---|---|---|
| Лише малі літери | 26 | 4,70 | 56 біт | 75 біт | 94 біти |
| Літери й цифри | 62 | 5,95 | 71 біт | 95 біт | 119 біт |
| Усі друковані ASCII | 95 | 6,57 | 79 біт | 105 біт | 131 біт |
Формула працює лише тоді, коли кожен символ вибрано випадково. Summer2026! складається з 11 символів із повного набору на 95, тобто на папері це 72 біти. Насправді це словникове слово, рік і знак оклику, а файли правил, що постачаються з hashcat (best64.rule та інші), генерують саме такі кандидати на початку перебору. Пароль, який ви придумали самі, має ентропію вашого шаблону, а не своєї довжини.
Скільки протримається пароль кожної довжини проти GPU
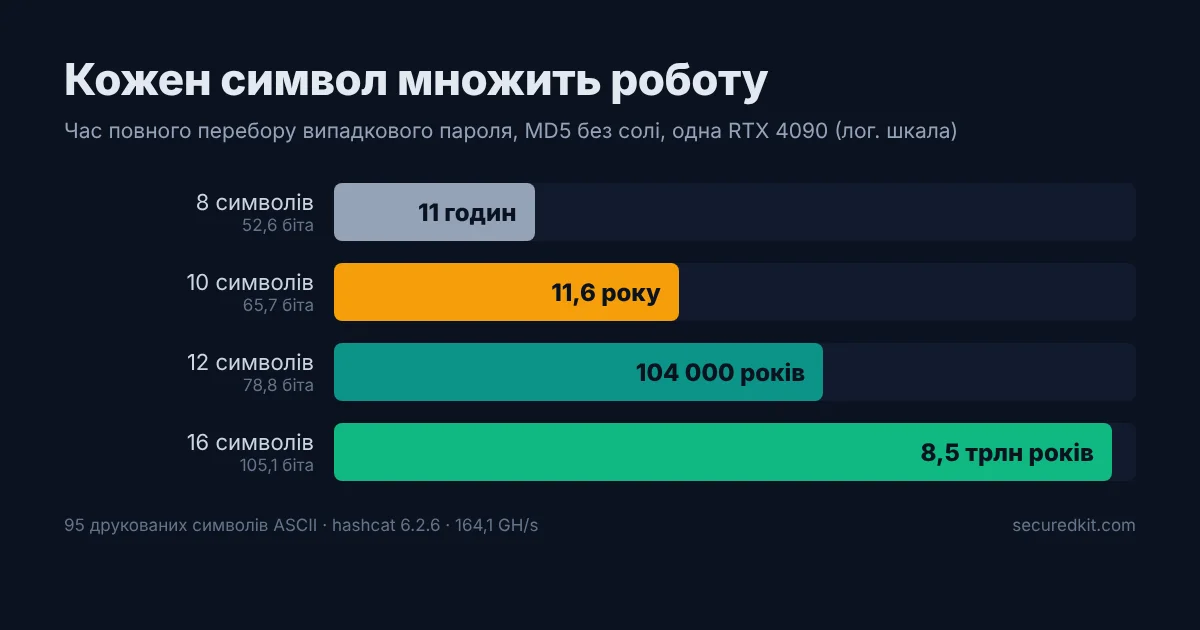
Найгірший для вас сценарій — сайт зберігав паролі як MD5 без солі, а потім його базу злили. Одна RTX 4090 перебирає близько 164 мільярдів хешів MD5 на секунду (hashcat 6.2.6). Якщо паролі захищено bcrypt із cost 10, та сама карта встигає близько 5 750. Ось скільки часу треба, щоб перебрати всі комбінації випадкового пароля з усіх 95 друкованих символів:
| Випадковий пароль | Ентропія | MD5 без солі, одна RTX 4090 | bcrypt cost 10, одна RTX 4090 |
|---|---|---|---|
| 8 символів | 52,6 біта | 11 годин | 36 600 років |
| 10 символів | 65,7 біта | 11,6 року | 330 млн років |
| 12 символів | 78,8 біта | 104 000 років | 3 × 10¹² років |
| 16 символів | 105,1 біта | 8,5 × 10¹² років | 2,4 × 10²⁰ років |
У середньому атакувальник знаходить пароль за половину цього часу, а орендована ферма з 8 GPU ділить його ще на вісім. Хеш вибираєте не ви, тому я розраховую довжину пароля на колонку з MD5. Дванадцять випадкових символів уже виводять повний перебір за межі можливого на сучасному обладнанні. Шістнадцять — це запас на сайти, які погано зберігають паролі, і на залізо наступного десятиліття. Повну таблицю бенчмарків і розрахунки для bcrypt ви знайдете в статті за скільки зламають пароль.
Довжина важливіша за спецсимволи, і NIST із цим згоден
Перехід від літер і цифр до повного набору друкованих символів підіймає кожен символ із 5,95 до 6,57 біта. Для 16-символьного пароля це разом близько 10 додаткових бітів. Ще дві літери чи цифри додають близько 12. Тож коли сайт дає вибір, довший пароль вигідніший за «складніший».
Стандарти це вже врахували. NIST SP 800-63B Rev. 4 (2025) вимагає щонайменше 15 символів, коли пароль є єдиним автентифікатором, і 8, коли він один із факторів MFA. Там також сказано, що сервіси не повинні нав'язувати правила складу (обов'язковий спецсимвол чи велика літера) і вимагати періодичної зміни пароля, мають приймати щонайменше 64 символи і перевіряти нові паролі за списком поширених і скомпрометованих. Чимало сайтів досі тримаються старих правил, тому в генераторі я лишаю ввімкненими всі набори символів: це нічого не коштує і проходить форми з вимогою «має містити спецсимвол». Якщо сайт обмежує довжину, скажімо, 20 символами, використовуйте весь ліміт.
Як я створюю паролі
Здебільшого я паролі взагалі не створюю. Їх генерує генератор, а менеджер паролів зберігає і підставляє (я користуюся вбудованим менеджером браузера і Psono). Більшість із них я ніколи не бачу.
Ті кілька, які мені доводиться вводити самому, — це парольні фрази з додаванням випадкової частини. У такому підході рахується лише випадкова частина. Слово, вибране генератором або кубиком зі списку EFF, дає 12,9 біта. Випадковий фрагмент із 4 друкованих символів дає близько 26 бітів. Слово, яке ви вибрали, бо воно вам подобається, не дає майже нічого: атакувальники складають словники саме зі слів, які подобаються людям.
| Парольна фраза EFF (випадкові слова) | Ентропія | MD5 без солі, одна RTX 4090 |
|---|---|---|
| 4 слова | 51,7 біта | 6,2 години |
| 5 слів | 64,6 біта | 5,5 року |
| 6 слів | 77,5 біта | 42 700 років |
Шість випадкових слів дають приблизно те саме, що 12 випадкових символів, і їх значно легше набрати на телефоні. Для майстер-пароля я б починав саме з такої довжини. Списки EFF англійські, тож і фраза виходить англійською. Детальніше про компроміси читайте в статті парольна фраза чи пароль.
Згенеруйте пароль у браузері
- Відкрийте Генератор паролів. Він працює повністю на сторінці, тож пароль створюється на вашому пристрої і нікуди не надсилається.
- Встановіть довжину 16 або більше (20 для пошти і менеджера паролів) і залиште ввімкненими всі набори символів, якщо сайт не відкидає якийсь спецсимвол.
- Для пароля, який вводитимете вручну, перемкніться в режим парольної фрази і виберіть 6 слів; ентропія оновлюється наживо, щойно ви змінюєте параметри.
- Збережіть пароль у менеджері паролів, перш ніж вставляти його у форму реєстрації.
Генератор бере випадковість із crypto.getRandomValues(), криптографічно стійкого генератора псевдовипадкових чисел (CSPRNG) браузера. Це важливіше, ніж здається: Math.random() у V8 — це xorshift128+, і кількох його значень достатньо, щоб відновити внутрішній стан і передбачити наступні. Пароль на його основі секретний рівно настільки, наскільки секретні числа, які та сама сторінка видала раніше. Щоб побачити, як тримається пароль, яким ви вже користуєтеся, відкрийте Перевірку стійкості пароля: вона показує ентропію в бітах і оцінку часу злому, на якій ґрунтується результат.
Акаунти зламують через повторне використання паролів
Повний перебір — повільний шлях. Швидкий — credential stuffing, тобто підстановка викрадених облікових даних: атакувальники беруть пари «пошта і пароль» з одного витоку і пробують їх на всіх інших сервісах, які знайдуть. У липні 2024 року на хакерському форумі виклали файл rockyou2024.txt із 9 948 575 739 унікальними відкритими записами (про це повідомив Cybernews). Значну частину становили давні витоки, зібрані докупи, і саме в цьому суть: щойно пароль потрапив у такий список, його довжина вже нічого не важить на жодному сайті, де ви його повторили.
Варіації теж не рятують. Coffee!Gmail і Coffee!GitHub — це один пароль із передбачуваним суфіксом, і зловмисник, який має перший, спробує й другий. Працює лише одна версія цього правила: окремий випадковий пароль для кожного облікового запису, і без менеджера паролів це нездійсненно. Про інші звички, що зводять нанівець надійні паролі, я писав у статті 10 поширених помилок з паролями.
Що порадити друзям і родині
Коли друзі чи родичі, далекі від техніки, питають мене про паролі, моя відповідь коротка: користуйтеся менеджером паролів і дайте йому створювати паролі. Усе, про що йшлося вище, випливає з цієї однієї зміни. Вони перестають повторювати паролі, паролі стають довгими й випадковими без жодних зусиль, а пам'ятати треба лише одну добру парольну фразу.
Якщо їх турбує, де менеджер усе це зберігає, чесно порівнювати варто з блокнотом або одним паролем на все, який вони мають зараз. Чи обрати менеджер у браузері, чи окрему програму, розбирає стаття чи безпечні менеджери паролів у браузері. Наступний крок — увімкнути двофакторну автентифікацію (2FA) для пошти, бо через неї проходить відновлення всіх інших паролів.
FAQ
Якої довжини має бути надійний пароль?
NIST SP 800-63B Rev. 4 встановлює мінімум 15 символів, коли пароль є єдиним фактором, і 8, коли він працює разом із MFA. Якщо пароль створює генератор, а вводить менеджер, зупинятися на мінімумі немає сенсу: 16–20 випадкових символів вам нічого не коштують.
Чому довжина важливіша за складність?
Набір символів можна розширити лише раз: з 26 до 62 і до 95, далі нікуди. Довжина ж стоїть у степені, тож кожен доданий символ знову множить простір ключів на розмір набору. Пароль із 16 малих літер (4,4 × 10²² комбінацій) сильніший за 10-символьний пароль з усіх 95 друкованих символів (6 × 10¹⁹).
Придумувати пароль самому чи користуватися генератором?
Генератором. Навіть уважні люди створюють шаблони: базове слово, велика літера на початку, цифри й символ у кінці. Інструменти для злому застосовують саме такі перетворення до величезних словників, тож самостійно придуманий пароль падає значно швидше, ніж передбачає його довжина.
Чи така ж надійна парольна фраза, як випадковий пароль?
Може бути. Ентропія залежить від того, скільки слів у списку і скільки з них ви вибрали випадково, а не від того, наскільки довгою виглядає фраза. Шість слів EFF (77,5 біта) відповідають 12 випадковим символам. «ilovemydogmax2019» має 17 символів, але це слабкий пароль.
Чи потрібні надійному паролю спецсимволи?
Чинні рекомендації NIST кажуть, що сайти не повинні їх вимагати. Вони все одно додають трохи ентропії, а багато форм реєстрації досі наполягають хоча б на одному, тож лишайте їх увімкненими в генераторі, якщо сайт не відкидає якийсь конкретний символ.